CSP: cómo dejamos nuestras webs sin scripts en línea
Una cabecera le dice al navegador qué puede ejecutar tu web, y frena muchos ataques aunque se cuele código. Así la aplicamos, y lo que tuvimos que cambiar.
 AEWhite Devs
3 min de lectura
En este artículo
Imagina que alguien consigue colar un <script> en una de tus páginas, por ejemplo en un comentario mal filtrado. Ese código se ejecuta en el navegador de tus visitantes como si fuera tuyo. Es el ataque conocido como XSS.
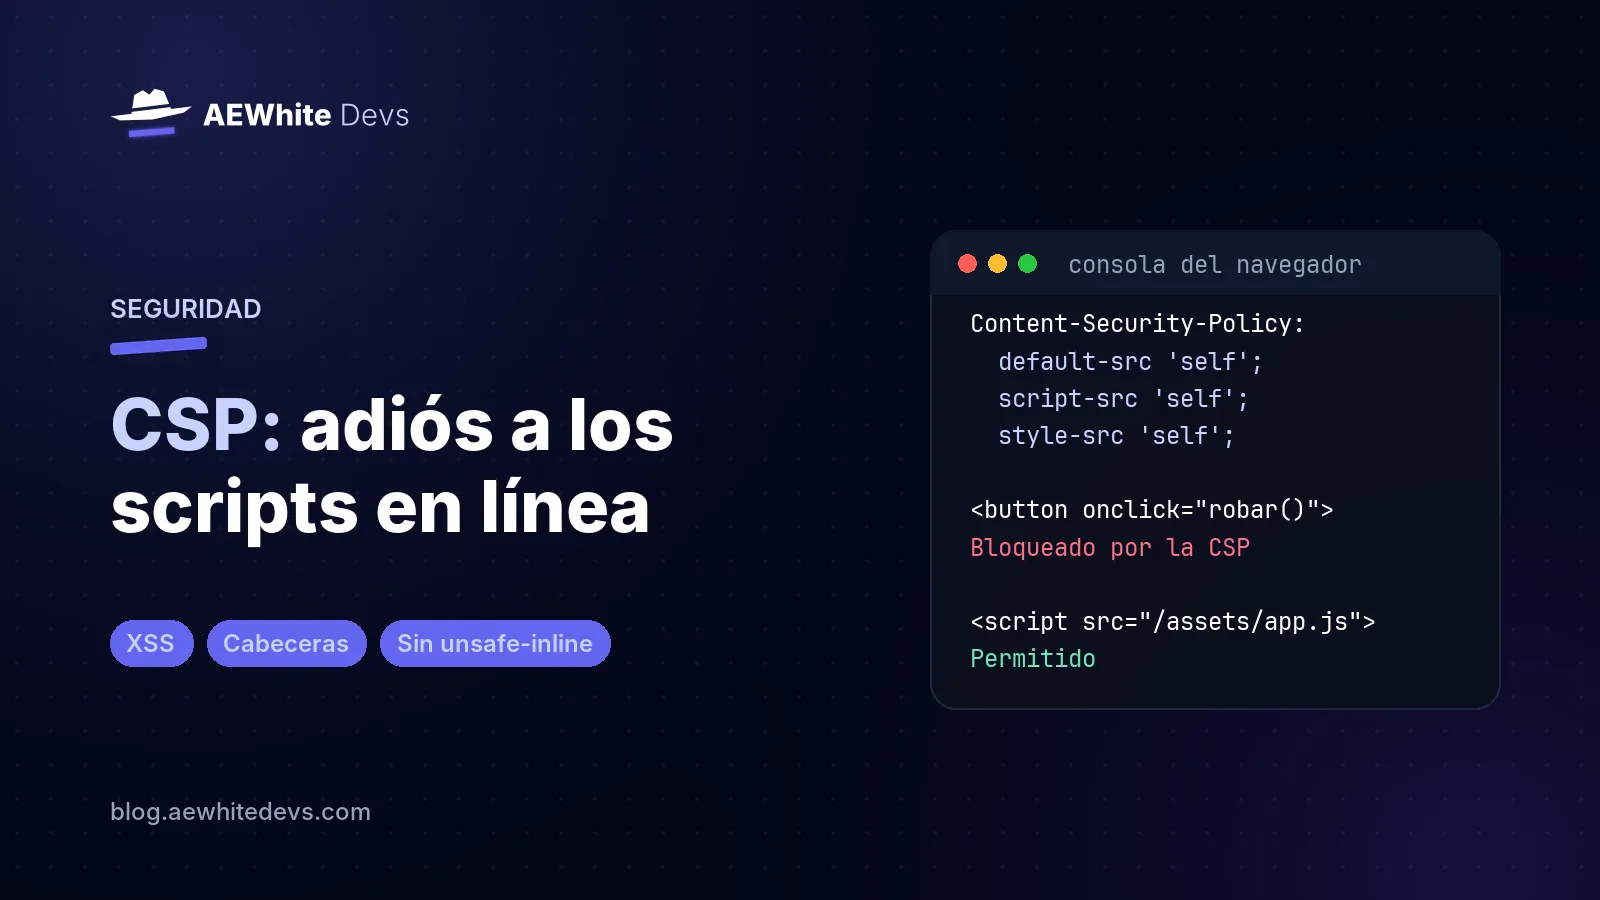
Content Security Policy (CSP) es una cabecera que le dice al navegador qué puede cargar y ejecutar tu web. Con una CSP estricta, ese script no se ejecuta aunque llegue a la página. El blog, herramientas y changelogs ya funcionan así, y aquí te contamos cómo lo hicimos.
Nuestra cabecera
Esta es la que envía ahora mismo este blog:
Content-Security-Policy:
  default-src 'self';
  img-src 'self' data: https:;
  script-src 'self';
  style-src 'self';
  font-src 'self';
  frame-src https://www.youtube-nocookie.com https://www.youtube.com https://player.vimeo.com;
  base-uri 'self';
  form-action 'self';
  frame-ancestors 'self'
default-src 'self': por defecto, solo se carga lo que venga de nuestro dominio.script-src 'self': lo más importante. Solo se ejecutan archivos JavaScript de nuestro dominio. Los scripts escritos dentro del HTML y losonclickquedan bloqueados.style-src 'self': lo mismo con los estilos, también con los atributosstyle="…".img-src … https:: las imágenes pueden venir de otras webs. Es la parte menos estricta: una imagen no ejecuta código, y a cambio se puede enlazar una en un artículo.frame-src: solo se pueden incrustar vídeos de YouTube y Vimeo.form-action 'self': un formulario colado no puede enviar datos a otra web.frame-ancestors 'self': otras webs no pueden meter la nuestra en un marco para engañar a la gente.
Lo que hubo que cambiar
La cabecera se escribe en un minuto. El trabajo está en dejar la web lista para ella:
Los eventos en línea
<!-- Antes: bloqueado -->
<button onclick="copiar()">Copiar</button>

<!-- Después -->
<button data-copy="texto">Copiar</button>
// En un archivo .js
document.querySelectorAll('[data-copy]').forEach((boton) => {
boton.addEventListener('click', () => navigator.clipboard.writeText(boton.dataset.copy));
});Los datos del servidor
Lo que antes iba en un <script>var precio = 10;</script> ahora va en un atributo data- del HTML, y lo lee el archivo JavaScript.
Los estilos
Los atributos style="…" pasan a ser clases de CSS. Si hay que cambiar un estilo desde JavaScript, se puede: elemento.style.height = '20px' no está bloqueado.
Lo que venía de fuera
Dejamos de cargar fuentes y librerías desde otros servidores. Ahora las servimos nosotros, y de paso nuestras visitas no le cuentan nada a un tercero.
Las librerías que inyectan estilos
Algunas lo hacen sin avisar. Al editor de artículos de nuestro panel, por ejemplo, tuvimos que desactivarle esa opción y poner sus estilos en nuestro CSS.
Cómo implantarla sin romper nada
Empieza en modo informe. Con esta cabecera, el navegador avisa de lo que bloquearía, pero no lo bloquea:
Content-Security-Policy-Report-Only: default-src 'self'; script-src 'self'; style-src 'self'Recorre la web con la consola del navegador abierta. Cada infracción aparece como un error, con lo que la causó.
Arregla el código, y no la cabecera. Añadir
'unsafe-inline'quita todos los avisos, pero también casi toda la protección contra XSS.Cuando no queden avisos, cámbiala por
Content-Security-Policy.
Puedes ver la cabecera de cualquier web con este comando:
curl -sI https://blog.aewhitedevs.com/ | grep -i content-security-policySi no puedes evitar alguna excepción
No siempre se puede ser estricto en todo. En herramientas, la firma de correo y los códigos de barras necesitan atributos style: los clientes de correo no entienden otra cosa, y la librería de códigos de barras los usa. Por eso esa excepción se aplica solo a esas dos herramientas, y los scripts siguen igual de limitados. Una excepción en una página es mucho mejor que abrir toda la web.
Lo que la CSP no hace
Es una segunda barrera, no la única. Tienes que seguir filtrando y escapando lo que escriben los usuarios: la CSP limita el daño si algo se te escapa, pero no evita que se cuele HTML en la página.
¿Quieres que revisemos las cabeceras de seguridad de tu web? Escríbenos.